

Bugs
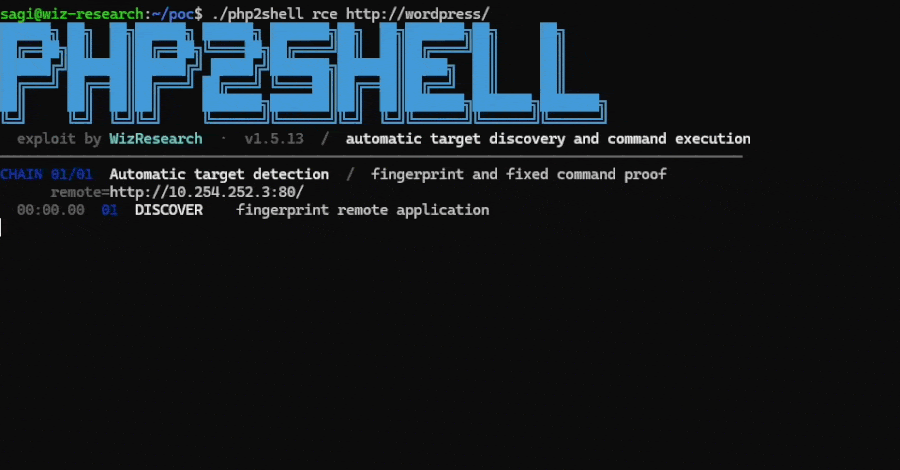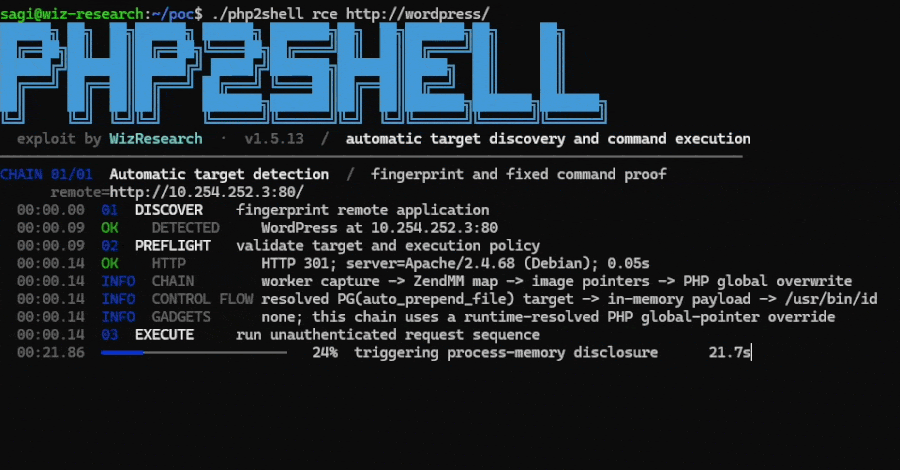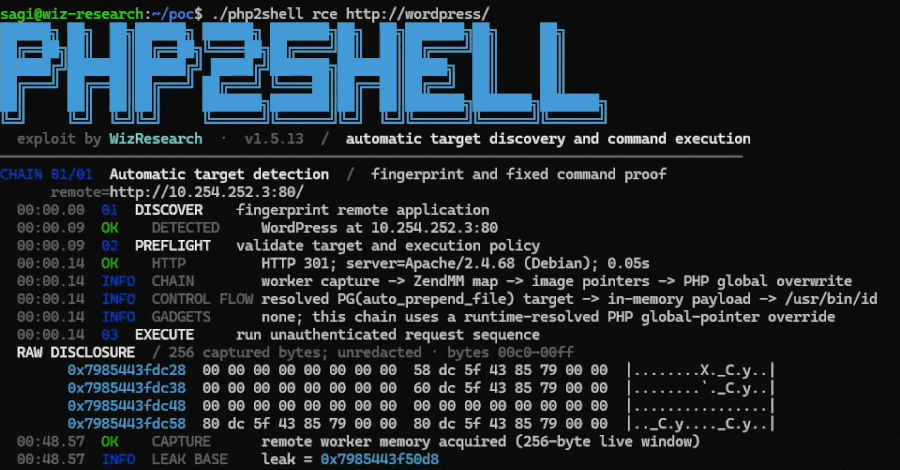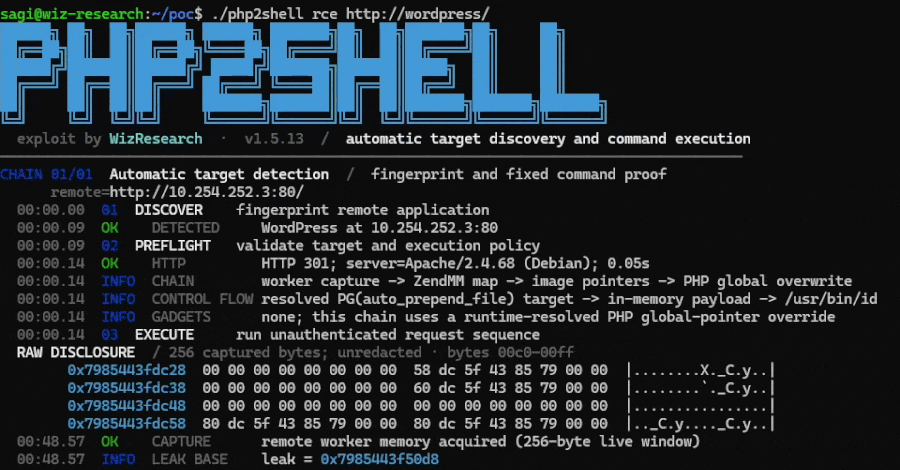
Falhas críticas no WordPress permitem que invasores executem código remoto sem autenticação
Duas vulnerabilidades no núcleo do WordPress podem ser encadeadas para executar código remotamente sem autenticação, segundo análise de Amruta Wagh, da equipe de pesquisa da Seqrite. Batizada de WP2Shell, a cadeia de exploração teria surgido em julho...
Virus & Malware
Invasores adulteraram servidores de atualização do AOMEI Backupper por minutos para distribuir um backdoor
Invasores alteraram repetidamente, em janelas de cinco a dez minutos entre maio e julho de 2026, os arquivos que o AOMEI Backupper baixa dos servidores de atualização do próprio fabricante. Qualquer cópia do programa que buscasse atualização durante...
Hackers e Cia
Invasores usam credencial comprometida da ConnectWise para acessar 173 locatários do Microsoft 365
Pesquisadores alertam para uma campanha ativa em que agentes desconhecidos usam uma credencial comprometida do ConnectWise Cloud Backup para acessar ambientes do Microsoft 365 de clientes. O incidente atinge 173 locatários e levou a empresa a suspend...
Virus & Malware
Malware para Android expõe os próprios operadores enquanto sequestra celulares e rouba dados sensíveis
O trojan de acesso remoto YuanKong, para Android, expõe mais do que sua carga oculta: os identificadores das contas dos operadores ficam embutidos em cada compilação. A análise de 110 droppers encontrou 57 cargas secundárias distintas, 42 contas de o...